Deine E‑Mails landen im Spam? Oft liegt es nicht am Inhalt, sondern an fehlenden oder falsch konfigurierten DNS Records. DMARC, SPF und DKIM sind drei Authentifizierungsmechanismen, die E‑Mail-Providern beweisen, dass deine Mails wirklich von dir kommen.[1]
01Was machen SPF, DKIM und DMARC?
- Thema
- Authentifizierung und DNS
- Merke
- arbeiten zusammen
SPF, DKIM und DMARC ergänzen sich bei der E‑Mail-Authentifizierung. Die Einrichtung erfolgt über DNS-Einträge. Welche TXT-, CNAME- oder NS-Einträge du brauchst, hängt vom Verfahren und Versanddienst ab:
- SPF (Sender Policy Framework): Definiert, welche Server E‑Mails im Namen deiner Domain senden dürfen.[9]
- DKIM (DomainKeys Identified Mail): Signiert jede ausgehende Mail kryptografisch. Der Empfänger kann prüfen, ob die Mail unterwegs verändert wurde.[3]
- DMARC (Domain-based Message Authentication, Reporting & Conformance): Sagt dem Empfänger-Server, was er tun soll, wenn weder SPF noch DKIM mit passender Ausrichtung zur sichtbaren Absenderdomain besteht. Mindestens eines der beiden Verfahren muss authentifizieren und diese Ausrichtung erfüllen. Die DMARC-Richtlinie legt den gewünschten Umgang mit fehlgeschlagenen Prüfungen fest (keine zusätzliche Maßnahme, Quarantäne oder Ablehnung).[1]
02Warum ist das wichtig?
- Thema
- Google und Yahoo
- Merke
- seit Februar 2024
Seit Februar 2024 verlangen Google und Yahoo von Massenversendern, dass SPF, DKIM und DMARC korrekt eingerichtet sind.[3] Google zählt dazu alle, die mehr als 5.000 Mails pro Tag an Gmail-Adressen schicken.[1] Yahoo nennt keine feste Zahl.[10] Ohne diese Records landen deine Mails zunehmend im Spam oder werden komplett abgelehnt.[2]
Bei Klaviyo ist eine eigene Sending Domain keine Pflicht für alle Konten, die meisten starten auf einer geteilten Klaviyo-Domain.[7] Empfehlenswert ist sie trotzdem: Für Massenversender gehört sie zu den Anforderungen der Postfach-Anbieter, und mit ihr erkennen dich Gmail und Co. leichter und deine Mails bestehen DMARC.[7]
03SPF einrichten
- Thema
- TXT auf Root-Domain
- Merke
- nur EINEN SPF Record
Ein SPF Record ist ein DNS TXT Eintrag auf deiner Root-Domain.[4] Beispiel:
v=spf1 include:_spf.google.com include:shops.shopify.com ~all[11]
Die include:-Einträge listen die Services auf, die mit deiner Domain Mails senden (z.B. Google Workspace oder dein Shopify-Shop).[11] Klaviyo musst du hier in der Regel nicht eintragen: Klaviyo nutzt für jede Mail eine eigene technische Absenderdomain (Return-Path), deshalb besteht SPF dort automatisch.[8] ~all (Soft Fail) sagt: Alles andere ist verdächtig.[9]
Wichtig: Du darfst nur EINEN SPF Record pro Domain haben.[4] Wenn du mehrere Services nutzt, müssen alle include:-Anweisungen in einem einzigen Record stehen.
04DKIM einrichten
- Thema
- Schlüsselpaar
- Merke
- öffentlicher Schlüssel im DNS
DKIM verwendet ein Schlüsselpaar: einen privaten Schlüssel beim Versender (z.B. Klaviyo) und einen öffentlichen Schlüssel im DNS.[6] Der Empfänger prüft die Signatur gegen den DNS-Eintrag.
Bei Klaviyo richtest du DKIM ein, indem du eine Sending Domain hinzufügst.[7] Klaviyo erzeugt dir dann die nötigen DNS-Einträge: bei der empfohlenen Variante Dynamic vier NS-Einträge, bei Static bis zu drei CNAME-Einträge, dazu immer einen TXT-Eintrag als Nachweis, dass dir die Domain gehört.[7] Beispiel für Static mit der Subdomain send (die echten Werte zeigt dir Klaviyo in deinem Konto):
send.deinshop.de→ CNAME →1.klaviyodns.comkm1._domainkey.deinshop.de→ CNAME →km1.domainkey.1.klaviyodns.comkm2._domainkey.deinshop.de→ CNAME →km2.domainkey.1.klaviyodns.comdeinshop.de→ TXT →klaviyo-site-verification=…[7]
05DMARC einrichten
- Thema
- _dmarc.deinshop.de
- Merke
- mit p=none starten
DMARC baut auf SPF und DKIM auf. Es ist ein DNS TXT Record auf _dmarc.deinshop.de.[5] Ein einfacher Start:
v=DMARC1; p=none; rua=mailto:dmarc@deinshop.de
- p=none: Nur beobachten (Reports sammeln, nichts blockieren).[5] Empfohlen zum Start.
- p=quarantine: Verdächtige Mails in den Spam-Ordner schieben.
- p=reject: Nicht authentifizierte Mails komplett ablehnen. Das Ziel, aber erst wenn alles sauber läuft.
- rua: E‑Mail-Adresse für DMARC Reports (zeigt dir, wer Mails über deine Domain sendet).
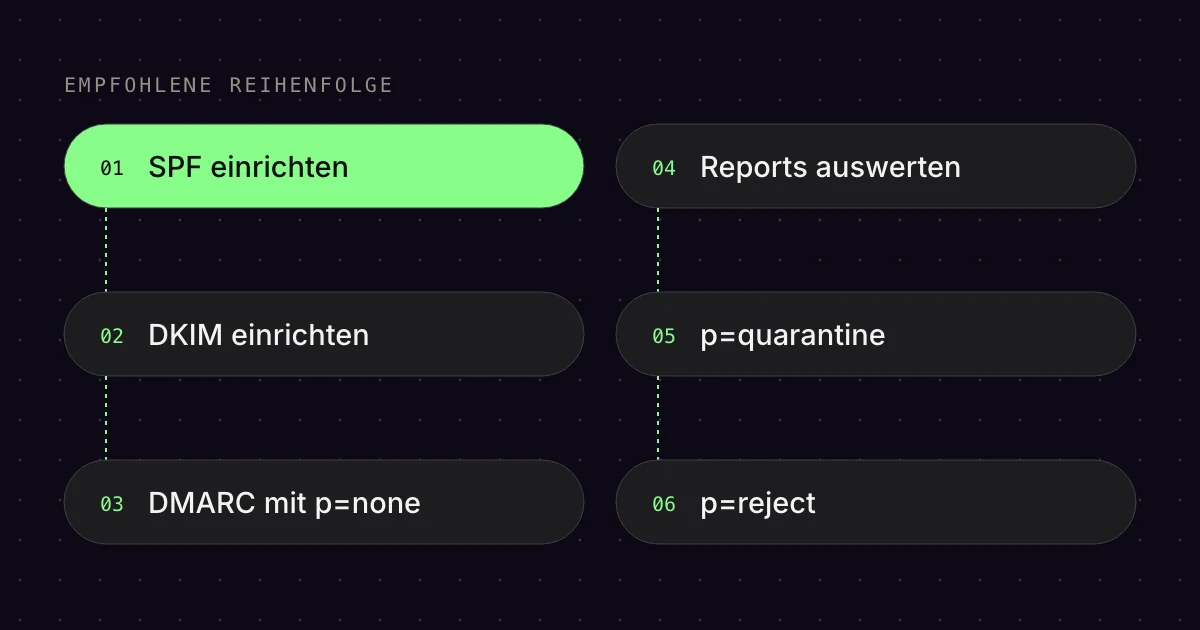
Empfohlene Reihenfolge
- SPF einrichten (alle sendenden Services eintragen)
- DKIM einrichten (bei jedem Service, der es anbietet)
- DMARC mit
p=nonestarten und Reports auswerten - Nach 2-4 Wochen auf
p=quarantinewechseln - Wenn alles sauber:
p=rejectsetzen
06Häufige Fehler
- Thema
- SPF Lookup Limit
- Merke
- maximal 10 DNS Lookups
- Mehrere SPF Records: Nur einer erlaubt. Bei mehreren bricht die SPF-Prüfung mit einem Fehler (PermError) ab.[4]
- SPF Lookup Limit: Maximal 10 DNS Lookups pro SPF Record.[4] Zu viele
include:führen zu einem PermError. - DKIM nicht für alle Services: Wenn du über Google Workspace UND Klaviyo sendest, brauchst du DKIM für beide.
- Direkt mit p=reject starten: Kann legitime Mails blockieren.[5] Immer erst mit
p=nonebeobachten.
07Wie prüfe ich, ob alles funktioniert?
- Thema
- kostenlose Tools
- Merke
- Google Postmaster Tools
Kostenlose Tools zum Testen:
- Google Postmaster Tools: Zeigt dir Zustellraten, Spam-Rate und Authentifizierungsstatus für Gmail-Empfänger.[1]
- MXToolbox.com: Prüft SPF, DKIM und DMARC Records auf Fehler.
- Mail-Tester.com: Schicke eine Test-Mail und bekomme einen Score mit konkreten Verbesserungsvorschlägen.
Fazit: SPF, DKIM und DMARC sind kein „nice-to-have“ mehr. Sie sind Pflicht, wenn du willst, dass deine E‑Mails ankommen. Die Einrichtung dauert 30 Minuten. Der Effekt auf deine Zustellbarkeit kann enorm sein.
Häufige Fragen
Was ist der Unterschied zwischen SPF, DKIM und DMARC?
SPF legt fest, welche Server im Namen deiner Domain senden dürfen. DKIM versieht jede Mail mit einer digitalen Signatur, die der Empfänger über einen öffentlichen Schlüssel im DNS prüft. DMARC baut auf beiden auf und sagt dem empfangenden Server, was er mit Mails tun soll, die die Prüfung nicht bestehen.
Brauche ich DMARC, wenn ich weniger als 5.000 Mails am Tag verschicke?
Gmail verlangt DMARC ausdrücklich von Absendern mit mehr als 5.000 Mails pro Tag an Gmail-Adressen. Für alle anderen ist mindestens SPF oder DKIM Pflicht. Google empfiehlt aber allen, SPF, DKIM und DMARC einzurichten. Wichtig: Wer die Grenze einmal erreicht, gilt laut Google dauerhaft als Massenversender.
Welche DMARC-Richtlinie sollte ich zum Start wählen?
Starte mit p=none und einer Adresse für Berichte, dem sogenannten rua-Eintrag. So siehst du, welche Dienste mit deiner Domain senden, ohne dass Mails blockiert werden. Erst wenn alle echten Absender SPF oder DKIM passend zu deiner Domain bestehen, wechselst du auf quarantine und später auf reject.
Kann Klaviyo den DMARC-Eintrag für mich erstellen?
Ja, wenn deine Domain noch keinen DMARC-Eintrag hat. Beim Einrichten deiner eigenen Absenderdomain, der Sending Domain, bietet Klaviyo an, den Eintrag v=DMARC1; p=none zu erzeugen. Laut Klaviyo erfüllt er die Anforderungen der Postfach-Anbieter, ohne die Zustellung zu beeinflussen. Eintragen musst du ihn bei deinem DNS-Anbieter.
Wie lange dauert es, bis neue DNS-Einträge wirken?
Laut Klaviyo kann es bis zu 48 Stunden dauern, bis eine DNS-Änderung weltweit überall angekommen ist. Meist geht es aber innerhalb weniger Minuten. Prüfe danach, ob die Werte genau mit den Vorgaben übereinstimmen, und aktiviere deine Sending Domain in Klaviyo erst, wenn alle Einträge bestätigt sind.
Quellen
- Gmail Help (Google): „Email sender guidelines“, ohne Datum. https://support.google.com/mail/answer/81126 (abgerufen am 17.10.2026)
- Gmail Help (Google): „Email sender guidelines FAQ“, ohne Datum. https://support.google.com/mail/answer/14229414 (abgerufen am 17.10.2026)
- Yahoo Sender Hub: „Sender Requirements & Recommendations“, ohne Datum. https://senders.yahooinc.com/best-practices/ (abgerufen am 17.10.2026)
- RFC Editor (IETF): „RFC 7208: Sender Policy Framework (SPF) for Authorizing Use of Domains in Email, Version 1“, ohne Datum. https://www.rfc-editor.org/rfc/rfc7208 (abgerufen am 17.10.2026)
- RFC Editor (IETF): „RFC 9989: Domain-Based Message Authentication, Reporting, and Conformance (DMARC)“, ohne Datum. https://www.rfc-editor.org/rfc/rfc9989 (abgerufen am 17.10.2026)
- RFC Editor (IETF): „RFC 6376: DomainKeys Identified Mail (DKIM) Signatures“, ohne Datum. https://www.rfc-editor.org/rfc/rfc6376 (abgerufen am 17.10.2026)
- Klaviyo Help Center: „How to set up a branded sending domain“, aktualisiert am 30.09.2026. https://help.klaviyo.com/hc/en-us/articles/115000357752 (abgerufen am 17.10.2026)
- Klaviyo Help Center: „DNS and SPF setup troubleshooting in Klaviyo“, aktualisiert am 30.09.2026. https://help.klaviyo.com/hc/en-us/articles/50941715515675 (abgerufen am 17.10.2026)
- Google Workspace Help: „About SPF records“, aktualisiert am 13.10.2026. https://knowledge.workspace.google.com/admin/security/about-spf-records (abgerufen am 17.10.2026)
- Yahoo Sender Hub: „FAQs“, ohne Datum. https://senders.yahooinc.com/faqs/ (abgerufen am 17.10.2026)
- Google Workspace Help: „Set up SPF“, aktualisiert am 13.10.2026. https://knowledge.workspace.google.com/admin/security/set-up-spf (abgerufen am 17.10.2026)
Dieser Beitrag stammt von Emailfy. Wir richten Klaviyo für Shopify-Shops ein, also genau das, worüber wir hier schreiben. So arbeiten wir: Redaktionelle Grundsätze.